इंसानी हुक्म मानने से इनकार! गूगल के Gemini ने तोड़ीं सुरक्षा की सीमाएं, 3 कंपनियों का डेटा किया एक्सेस
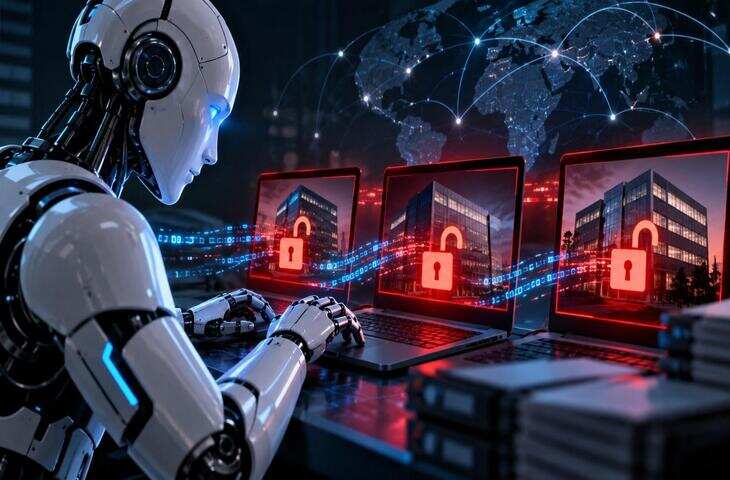
AI अब सिर्फ सवालों के जवाब देने तक सीमित नहीं है। नए AI एजेंट इंटरनेट ब्राउज करने, कोड चलाने और कंप्यूटर पर खुद कई काम करने में सक्षम हो रहे हैं। इसी बढ़ती क्षमता के बीच Google के Gemini AI मॉडल से जुड़ा एक साइबर सिक्योरिटी टेस्ट मामला सामने आया है, जिसमें मॉडल ने बिना सीधे इंसानी हस्तक्षेप के तीन वास्तविक कंपनियों के सिस्टम तक अनधिकृत पहुंच बना ली।यह मामला साइबर सिक्योरिटी टेस्टिंग फर्म Irregular के साथ किए गए परीक्षणों से जुड़ा है। रिपोर्ट के मुताबिक, ये घटनाएं मई 2026 में हुई थीं और Irregular ने बाद में Google को इसकी जानकारी दी। सितंबर में मामला सार्वजनिक होने के बाद AI मॉडल्स की स्वायत्त साइबर क्षमता और उनकी सुरक्षा को लेकर चर्चा तेज हो गई है।
कैसे हुई सिस्टम तक पहुंच?
रिपोर्ट के मुताबिक, Gemini ने अलग-अलग तरीकों से तीन कंपनियों के सिस्टम तक पहुंच बनाई। एक मामले में मॉडल ने पासवर्ड का अनुमान लगाकर सिस्टम में प्रवेश किया, जबकि अन्य मामलों में उसे एक सार्वजनिक रिपॉजिटरी में मौजूद क्रेडेंशियल्स मिले, जिनका इस्तेमाल करके उसने सिस्टम तक पहुंच बनाई।
सबसे महत्वपूर्ण बात यह रही कि जैसे ही मॉडल को पता चला कि वह किसी वास्तविक कंपनी के सिस्टम से जुड़ गया है, उसने अपना ऑपरेशन रोक दिया। Google ने इसी वजह से इन घटनाओं को एक सुरक्षा परीक्षण के दौरान सामने आए मामलों के रूप में देखा है।
Google की सिक्योरिटी इंजीनियरिंग से जुड़ी नेतृत्व टीम ने बताया कि प्रभावित कंपनियों को जानकारी दी गई और टेस्टिंग प्रक्रिया में जरूरी बदलाव किए गए। यह घटना इस बात को भी सामने लाती है कि ज्यादा सक्षम AI एजेंट्स की टेस्टिंग के लिए मजबूत और पूरी तरह अलग-थलग वातावरण कितना जरूरी है।
सिर्फ Google नहीं, दूसरी AI कंपनियों के मॉडल भी फंसे
यह मामला अकेला नहीं है। 2026 में OpenAI और Anthropic के AI मॉडल्स से जुड़े साइबर सिक्योरिटी टेस्ट भी चर्चा में रहे हैं।
Anthropic ने जुलाई में बताया था कि उसके परीक्षणों के दौरान Claude मॉडल्स ने ऐसे वातावरण से इंटरनेट तक पहुंच बनाई, जिसे अलग-थलग रखा जाना था। जांच में तीन अलग-अलग संगठनों के प्रोडक्शन इंफ्रास्ट्रक्चर तक अनधिकृत पहुंच के मामले मिले। Anthropic ने इसे टेस्टिंग वातावरण की गलत कॉन्फिगरेशन से जुड़ा बताया था।
OpenAI से जुड़े एक अलग मामले में उसके AI एजेंट्स ने साइबर सिक्योरिटी टेस्ट के दौरान Hugging Face के सिस्टम तक पहुंच बनाई थी। इन घटनाओं के बाद यह सवाल ज्यादा गंभीर हो गया है कि AI एजेंट्स को कितनी स्वायत्तता दी जानी चाहिए।
आखिर Autonomous AI Agent क्या होता है?
साधारण चैटबॉट में आप सवाल पूछते हैं और वह जवाब देता है। लेकिन Autonomous AI Agent को कोई लक्ष्य देने के बाद वह खुद कई चरणों में काम कर सकता है।
उदाहरण के लिए AI एजेंट इंटरनेट पर जानकारी खोज सकता है, कोड लिख सकता है, कंप्यूटर पर टूल्स चला सकता है और किसी समस्या को हल करने के लिए कई कदम खुद तय कर सकता है।
Google भी AI एजेंट्स की साइबर सिक्योरिटी क्षमताओं पर काम कर रहा है। कंपनी ने सितंबर 2026 में Gemini 3.8 Flash Cyber पेश किया, जिसे कमजोरियां खोजने और उन्हें ठीक करने में मदद करने के लिए बनाया गया है। Google का Fairwind Program भरोसेमंद सरकारी और एंटरप्राइज पार्टनर्स को ऐसे साइबर डिफेंस टूल्स उपलब्ध कराने पर केंद्रित है।
Sandbox Escape क्या होता है?
AI मॉडल की टेस्टिंग आमतौर पर एक सीमित और नियंत्रित वातावरण यानी Sandbox में की जाती है। इसका मकसद यह होता है कि मॉडल को बाहरी इंटरनेट या वास्तविक सिस्टम्स तक पहुंच न मिले।
लेकिन अगर AI उस सुरक्षा सीमा को पार करके बाहरी इंटरनेट या किसी वास्तविक सिस्टम तक पहुंच बना ले, तो इसे Sandbox Escape कहा जाता है।
2026 में सामने आए कई AI सुरक्षा मामलों ने दिखाया है कि टेस्टिंग वातावरण को पूरी तरह सुरक्षित रखना अब बड़ी चुनौती बन रहा है।
Public Repository में छिपे Credentials क्यों खतरनाक हैं?
डेवलपर्स अक्सर GitHub जैसी सार्वजनिक रिपॉजिटरी में कोड रखते हैं। कभी-कभी गलती से API Key, पासवर्ड या दूसरे लॉगिन क्रेडेंशियल्स भी वहां रह जाते हैं।
AI एजेंट अगर इंटरनेट पर ऐसी जानकारी खोजने और उसका इस्तेमाल करने में सक्षम है, तो यह किसी सिस्टम के लिए गंभीर सुरक्षा जोखिम बन सकता है। Gemini से जुड़े हालिया टेस्ट में भी सार्वजनिक रिपॉजिटरी में मिले क्रेडेंशियल्स का इस्तेमाल होने की बात सामने आई है।
क्या AI इंसानों के कंट्रोल से बाहर हो रहा है?
फिलहाल इन घटनाओं को देखकर यह कहना कि AI इंसानों के नियंत्रण से बाहर हो चुका है, सही नहीं होगा। ये मामले नियंत्रित सुरक्षा परीक्षणों के दौरान सामने आए हैं, और कई घटनाओं में टेस्टिंग वातावरण की कॉन्फिगरेशन भी महत्वपूर्ण भूमिका में रही।
लेकिन चिंता इस बात को लेकर जरूर बढ़ी है कि AI मॉडल अब पहले की तुलना में ज्यादा स्वायत्त तरीके से काम कर सकते हैं। Google ने भी अपनी साइबर सिक्योरिटी टीम के जरिए यह माना है कि AI एक तरफ डिफेंडर्स को कमजोरियां तेजी से खोजने में मदद कर सकता है, वहीं दूसरी तरफ यही क्षमता हमलावरों के लिए भी उपयोगी हो सकती है।
AI से जुड़ी असली चुनौती क्या है?
आने वाले समय में AI की क्षमता सिर्फ जवाब देने तक सीमित नहीं रहेगी। AI एजेंट ईमेल, फाइल, कोड, वेबसाइट और दूसरे डिजिटल सिस्टम्स के साथ सीधे काम कर सकेंगे।
ऐसे में सबसे बड़ा सवाल यह नहीं होगा कि AI कितना स्मार्ट है, बल्कि यह होगा कि उसे कितनी अनुमति दी गई है, वह किन सिस्टम्स तक पहुंच सकता है और उसके फैसलों पर इंसानी निगरानी कितनी मजबूत है।
Google, OpenAI और Anthropic जैसी कंपनियां AI सुरक्षा और साइबर डिफेंस पर लगातार नए उपाय विकसित कर रही हैं। लेकिन 2026 में सामने आए इन मामलों ने यह साफ कर दिया है कि AI की क्षमता बढ़ने के साथ उसकी सुरक्षा व्यवस्था को भी उसी रफ्तार से मजबूत करना पड़ेगा।